Rhomn Scan
KLIJENT
Rhomn Scan
GODINA
2026
DJELATNOST
Bezbjednost za programere
USLUGE
Product & SaaS
Ključni momenti
Brzo objavljeno, pokvareno svaki put na isti način
Aplikacije danas redovno prave ljudi koji pišu promptove za AI. Objavljuju brzo i padaju na istim, predvidivim mjestima: izloženi ključevi, isključena zaštita na nivou reda, nezaštićene API rute, nikakvo ograničenje broja plaćenih poziva modelu. Ljudi koji ih objavljuju često ne umiju da provjere sopstveni kod, a niko drugi ne gleda prije nego što sve ode uživo.
Pravilo nije gotovo dok se ne dokaže
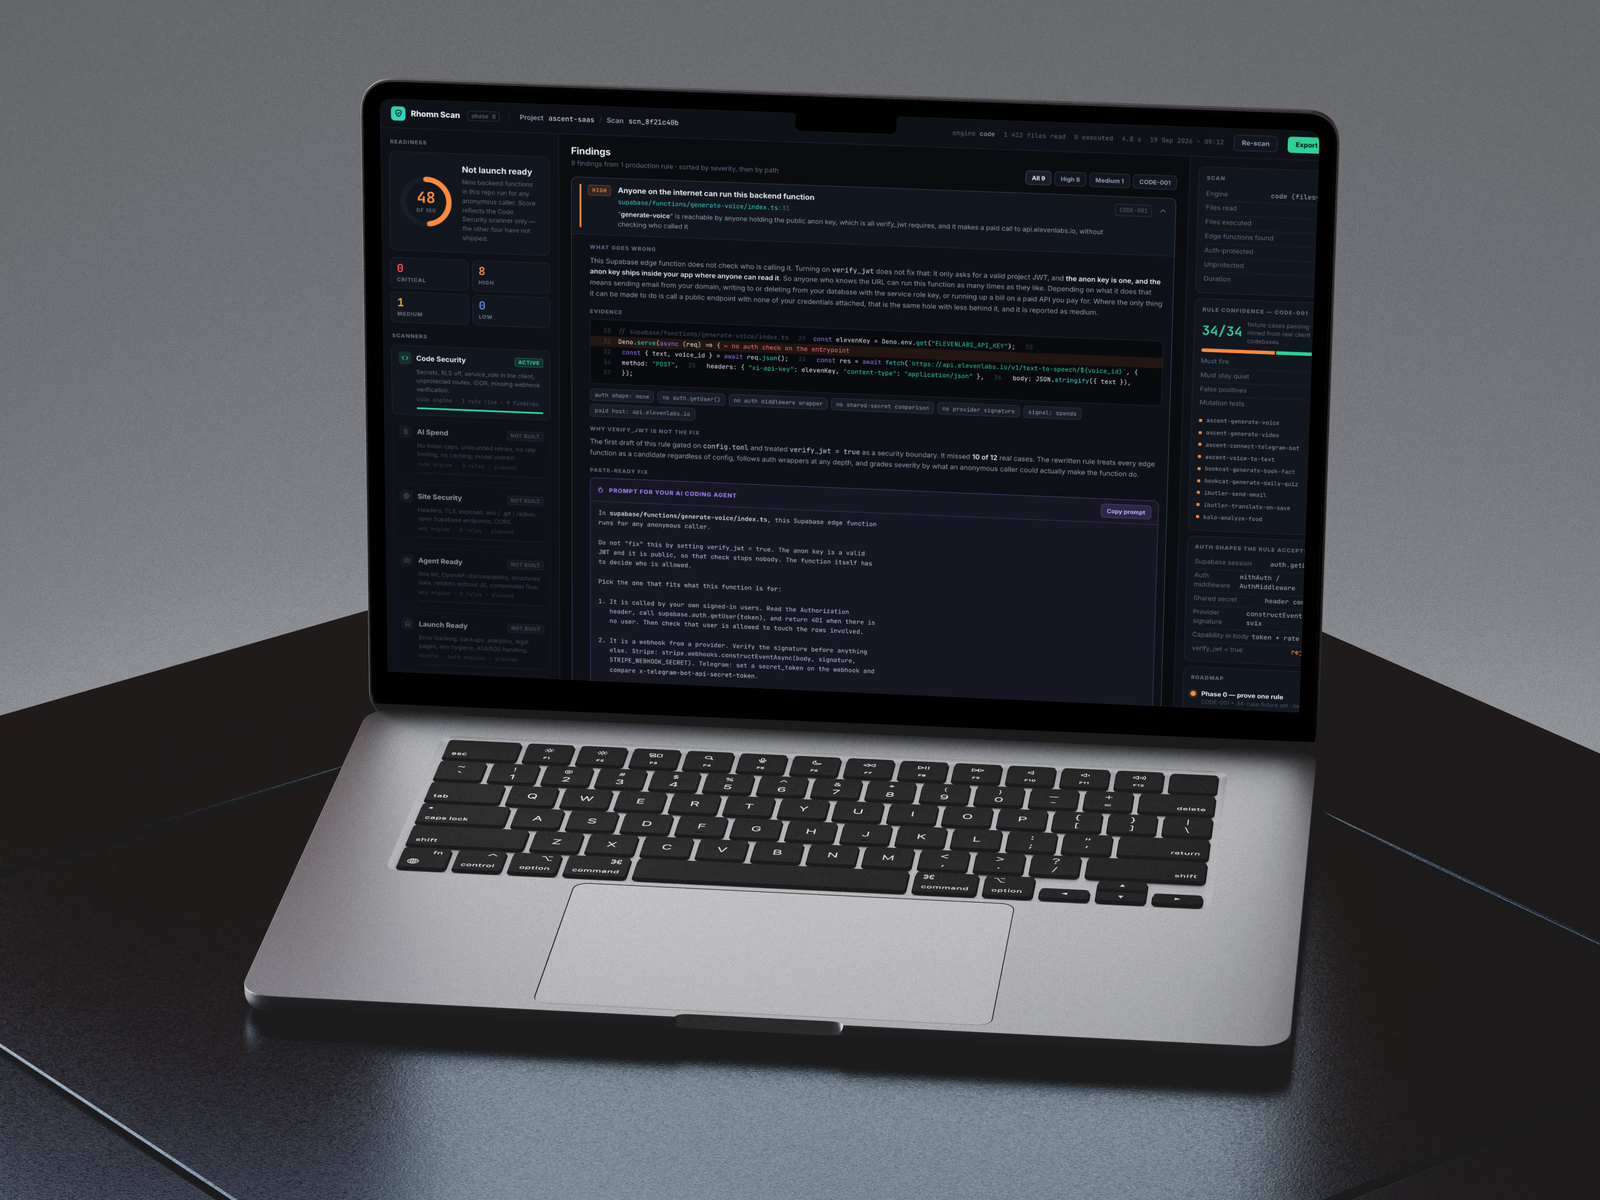
Prvo produkciono pravilo pouzdano pronalazi Supabase edge funkcije bez autentikacije, problem koji je njegov sopstveni prvi nacrt promašio deset puta od dvanaest jer je provjeru tokena uzimao kao bezbjednosnu granicu, iako ključ koji tu provjeru zadovoljava putuje u paketu koji dobija pregledač. Prerada se provjerava na setu od 90 test slučaja izvučena iz stvarnih kodova.
Revizija aplikacija koje je napravio AI, bez pokretanja njihovog koda
Rhomn Scan čita kod i traži bezbjednosne probleme i ono što nedostaje prije objave, kroz skup skenera koji dijele isti ugovor o pravilima i isti motor, motor koji po svojoj strukturi ne može da izvrši ništa što skenira.
Kako skeniranje radi
Put kojim čovjek prolazi kroz njega, od početka do kraja.
Pokrenite skener nad svojim repozitorijumom iz komandne linije
Motor čita svaki fajl i ništa ne instalira niti izvršava
Pravila porede obrasce u fajlovima i na nivou cijelog repozitorijuma sa poznatim greškama
Besplatan izvještaj prikazuje ocjenu i broj nalaza po ozbiljnosti
Otključajte puni izvještaj sa gotovim promptovima za ispravku